Полнодисковое шифрование (FDE) и предзагрузочная аутентификация (PBA)
Фундаментальная технология обеспечения безопасности хранения данных на компьютерах, ноутбуках, серверах и виртуальных машинах. Комплекс объединяет драйвер перехвата операций ввода-вывода уровня ядра zzec.sys с доверенными предзагрузочными модулями BIOS и UEFI, обеспечивая криптографическую защиту информации в состоянии покоя и сокрытие логической структуры дисков.
Архитектура программного полнодискового шифрования и предзагрузочного контроля
Полное шифрование диска (Full Disk Encryption, FDE) предназначено для преобразования всей информации на жестких дисках и твердотельных накопителях компьютера (настольного ПК, ноутбука, физического сервера или виртуальной машины VMware ESXi ↗ ), находящейся в состоянии покоя (data at rest). Скрываются исполняемые файлы системных служб и самой операционной системы, а логическая структура дисков полностью маскируется: невозможно определить тип файловой системы (NTFS, FAT, ReFS, ext4), границы разделов и версию установленной платформы.
Предзагрузочная аутентификация (Pre-Boot Authentication, PBA) выступает доверенным расширением UEFI Forum ↗ , реализованным по спецификации UEFI Driver Model ↗ и с графическим интерфейсом HII Application ↗ . Среда PBA гарантирует безопасный контур аутентификации, внешний по отношению к операционной системе. В режиме функционирования после загрузки ОС безопасность данных в ОЗУ и консоли обеспечивают специализированные решения: Блокиратор консоли KbdMou → и система защиты сменных носителей IMD USB Storage Protect (DiskEnc) → .
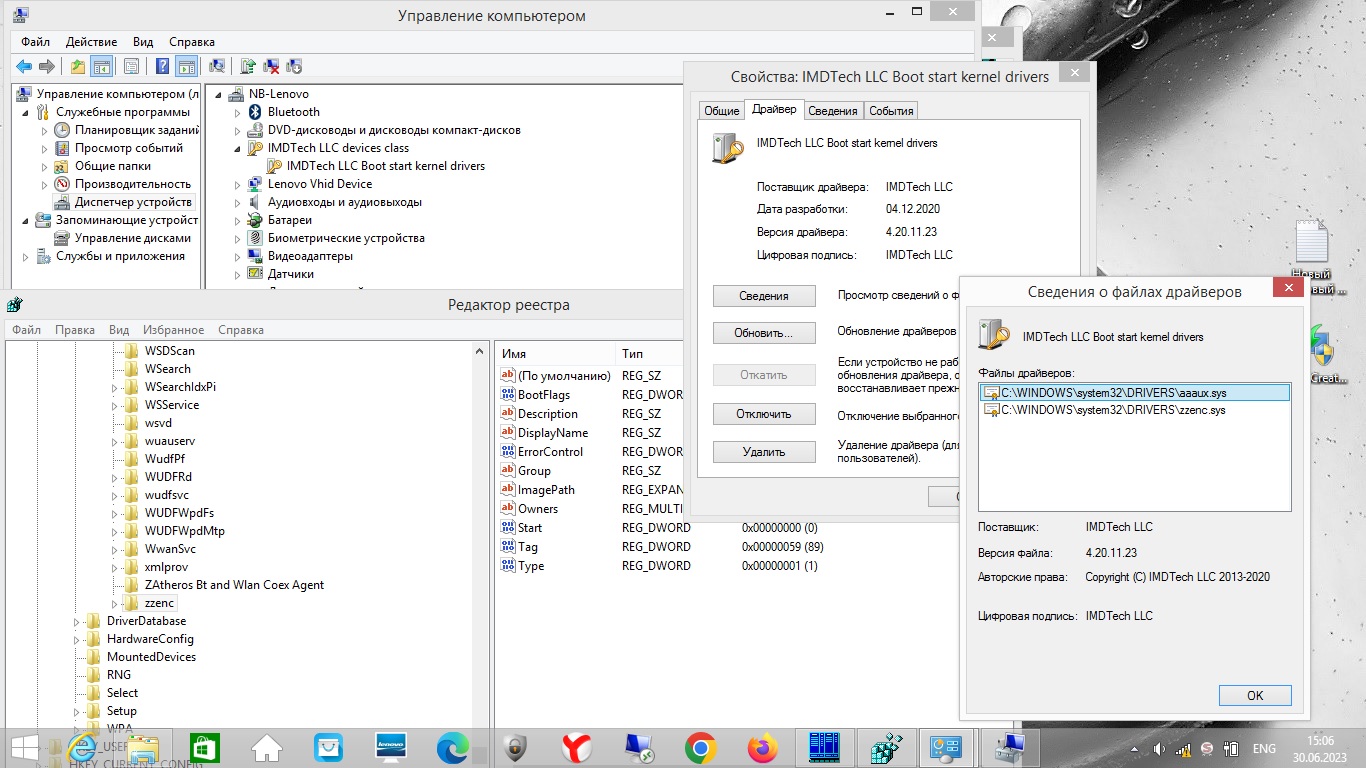
В среде UEFI на низкоуровневый драйвер-перехватчик возлагается задача контроля целостности и защиты собственного загрузчика от перезаписи при установке обновлений ОС Windows. Для этого драйвер оснащен функционалом файлового фильтра Драйвер zzec.sys ↗ . Поддерживается также штатная работа средств восстановления Windows RE с интеграцией драйверов утилитой Утилита DismApiConx64 ↗ .
Ключевые технологические механизмы FDE и PBA
Архитектурные особенности реализации драйвера zzec.sys, предзагрузочных модулей и системы управления ключами шифрования.
Среда PBA исполняется до передачи управления операционной системе. В режиме Legacy BIOS аутентификация базируется на кастомном загрузчике главной загрузочной записи (MBR), а в режиме UEFI — на специализированном доверенном приложении и UEFI-драйвере с поддержкой таблиц разделов GPT.
Только после успешной проверки мастер-пароля или аппаратного ключевого носителя криптографический мастер-ключ расшифровывается в оперативной памяти и безопасно передается низкоуровневому драйверу ядра ОС для последующих дисковых транзакций.
- Поддержка современных спецификаций UEFI и классического BIOS MBR
- Вход по сложному паролю или аппаратному криптотокену
- Изоляция ключей от прикладного программного уровня
- Защита от подбора пароля с экспоненциальной задержкой попыток
При попытке загрузить защищенный компьютер с внешнего LiveUSB, компакт-диска или загрузочного флеш-накопителя вся дисковая подсистема представляется постороннему наблюдателю как неразмеченная область со случайной псевдоэнтропией.
Любые попытки физического демонтажа диска и его подключения к криминалистическому стенду исключают возможность анализа заголовков томов, структуры файловой системы (NTFS, ReFS, ext4) и определения установленной операционной системы.
- Скрытие таблицы разделов и сигнатур файловых систем
- Блокировка доступа при загрузке с посторонних носителей
- Защита от снятия криминалистических дампов (forensic images)
- Предотвращение внедрения вредоносных драйверов в системные каталоги
Технология позволяет развернуть на едином дисковом массиве две независимые операционные системы, каждая из которых зашифрована собственным криптографическим контекстом и полностью невидима для другой системы.
Выбор загружаемой среды определяется на стадии предзагрузочной аутентификации методом ввода соответствующего пароля или подключением специализированного ключевого USB-носителя, что обеспечивает сценарий правдоподобного отрицания наличия скрытого контура.
- Полная криптографическая изоляция двух систем на одном диске
- Маршрутизация загрузки по типу введенных аутентификационных данных
- Невидимость защищенного контура при работе в открытой ОС
- Защита от сценариев принуждения к раскрытию данных
Первичная инициализация и зашифровывание дискового пространства осуществляются в прозрачном фоновом режиме непосредственно во время штатной работы пользователя или сервера. При наличии нескольких физических накопителей запускаются параллельные потоки шифрования.
Процесс устойчив к внезапным отключениям электропитания и перезагрузкам: контрольные точки сохраняются в защищенном журнале, и процедура автоматически возобновляется с прерванного сектора без риска повреждения пользовательских файлов.
- Непрерывная работа пользователей во время процесса шифрования
- Параллельная обработка нескольких физических накопителей и RAID-массивов
- Устойчивость к сбоям питания и автоматическое продолжение после перезагрузки
- Минимальное влияние на отклик дисковой подсистемы за счет AES-NI
В среде UEFI драйвер ядра оснащен специализированным файловым фильтром (zzec.sys), официально зарегистрированным в архитектуре драйверов Microsoft Windows.
Файловый фильтр осуществляет непрерывный мониторинг обращений к системному разделу EFI (ESP) и предотвращает перезапись доверенного загрузчика ИМДТех штатными процедурами установки накопительных обновлений Windows Update или сторонними инсталляторами.
- Подтвержденная совместимость с Microsoft SecureBoot
- Блокировка несанкционированной модификации раздела EFI System Partition
- Бесперебойное прохождение обновлений Windows без сбоев предзагрузки
- Контроль целостности исполняемых файлов загрузчика на уровне ядра
Для серверных стоек и корпоративных рабочих станций поддерживается режим сетевой инициализации. Загрузочный модуль BOOTP и криптографический ключевой материал передаются на целевую станцию по защищенному сегменту локальной сети через протокол TFTP.
В изолированном сегменте развертывается DHCP-сервер с поддержкой безопасной раздачи параметров. Сервер или рабочая станция запускается без локального хранения ключей: при отключении от корпоративной кабельной сети компьютер физически невозможно разблокировать.
- Централизованная выдача ключей через корпоративный DHCP/TFTP сервер
- Отсутствие постоянного мастер-ключа на локальном накопителе рабочей станции
- Мгновенный перевод рабочих мест в заблокированное состояние при отключении от сети
- Идеально для дата-центров, серверных стоек и офисов с высокими рисками изъятия
Штатные средства восстановления и обслуживания операционных систем Microsoft Windows (Windows Recovery Environment, WinRE) сохраняют полную работоспособность на накопителях, защищенных комплексом ИМДТех ZzEnc.
С помощью фирменной утилиты инсталляции DismApiConx64 драйверы ядра интегрируются в образ среды восстановления. Это позволяет проводить диагностику, установку исправлений и восстановление реестра без необходимости предварительного снятия шифрования с томов.
- Прямое встраивание драйверов в образ winre.wim через DISM API
- Доступ к зашифрованным разделам в консоли восстановления Windows RE
- Проведение профилактических и восстановительных работ без компрометации данных
- Поддержка как клиентских (Windows 10/11), так и серверных редакций Windows Server